
Wenn das Vorstellungsgespräch zur Waffe wird: Was der Binance-Hack Bewerbern zeigt
November 4, 2026Am 29. Oktober 2026 verschwanden bei Binance innerhalb von zwanzig Minuten rund 6,3 Milliarden US-Dollar. Der Weg dorthin begann im September mit einer Nachricht auf einer Jobplattform. Über einen Fall, in dem das Vorstellungsgespräch selbst zur Waffe wurde, und darüber, was er über Recruiting im Zeitalter der KI verrät. Geschrieben als Karriere-Coach mit Schwerpunkt Deutschland.
Zwanzig Minuten
Um 20:05 Uhr UTC begannen am 29. Oktober auf zehn Blockchains gleichzeitig Überweisungen aus Wallets der Kryptobörse Binance. Der größte Teil war nach etwa 20 Minuten durch. Am Ende stand ein Schaden von rund 6,34 Milliarden US-Dollar, mehr als das Vierfache des bisherigen Rekords: Der Bybit-Hack vom Februar 2025 hatte 1,5 Milliarden gekostet.
Zwei Tage später erklärte das FBI, hinter dem Angriff stecke TraderTraitor, eine nordkoreanische Hackergruppe, die auch für den Bybit-Hack verantwortlich gemacht wird. Binance kündigte an, den Schaden selbst zu tragen, nach eigenen Angaben waren rund 95 Prozent des betroffenen Werts bereits aus Unternehmensmitteln ersetzt. Ab dem 1. November öffnete die Börse die Auszahlungen schrittweise wieder, Bitcoin zuerst.
Spannender als die Summe ist der Weg dorthin. Am 3. November veröffentlichte Binance den ersten Untersuchungsbericht, und große Teile davon lesen sich wie die Geschichte einer Bewerbung.
Das Drehbuch
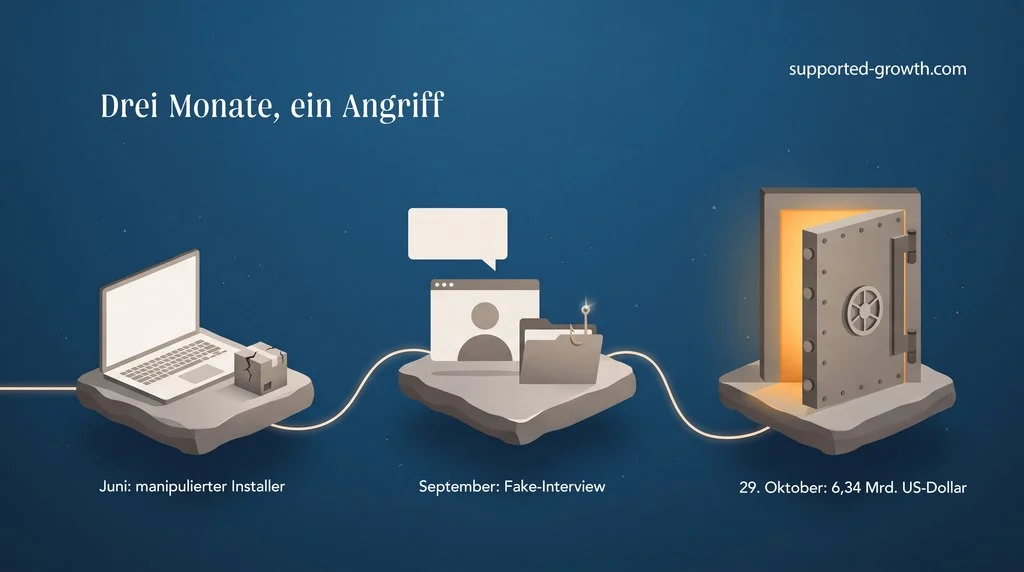
Juni: Ein Installer
Ein Mitarbeiter aus dem Wallet-DevOps-Team will ein verbreitetes Entwicklerwerkzeug installieren und lädt dabei eine manipulierte Version herunter. Binances Sicherheitsabteilung bemerkt Auffälligkeiten, tauscht das Gerät aus und erneuert die Zugangsdaten. Damit ist die Sache erledigt, könnte man meinen. Die Angreifer wussten zu diesem Zeitpunkt aber schon, wer im Wallet-Team wofür zuständig ist. Das Gerät wurde ersetzt, ihr Wissen blieb.
September: Eine Bewerbung, die keine war
Bei einem anderen Softwareentwickler des Unternehmens meldet sich eine Person, die sich als Projektleiter einer Firma vorstellt. Der Kontakt läuft über eine legitime Jobplattform, auf der das Profil des Entwicklers seinen Arbeitgeber verrät.
Erste Station ist ein Videointerview mit einer angeblichen HR-Verantwortlichen. Sie verweist auf ein Social-Media-Profil mit privaten Fotos und Videos, so wie Menschen es tun, die nichts zu verbergen haben. Zweite Station ist ein Gespräch mit dem „CEO“ der Firma, per Messenger. Dritte Station ist eine technische Aufgabe: Der Entwickler soll ein Repository herunterladen und die Dateien auf seinem Arbeitsrechner ausführen.
Schon beim Einrichten startet der Schadcode und baut eine Verbindung zu den Angreifern auf. Ab diesem Moment haben sie dauerhaften Zugriff auf den Rechner. Das Unternehmen war erfunden, die Rollen ebenso.
Oktober: Vom Laptop zur Signatur
Am 20. Oktober nutzen die Angreifer den Rechner und ein internes KI-Werkzeug von Binance, um weitere Geräte im Umfeld der Wallet-Entwicklung zu erreichen. Dort finden sie Zugangsdaten und Berechtigungen für die Bereitstellung von Containern. Neun Tage später setzen sie diese ein: Container hochfahren, Skript ausführen, Zugriff auf die internen Abläufe, mit denen Transaktionen signiert werden.
Die privaten Schlüssel der Wallets wurden nach Darstellung von Binance nicht gestohlen. Das war auch nicht nötig. Die Angreifer brachten das System dazu, unautorisierte Überweisungen freizugeben, als wären es gewöhnliche. Starke Kryptografie ist an dieser Stelle so stark wie der Prozess, der sie anwendet.
Warum niemand misstrauisch wurde
Ein Vorstellungsgespräch ist eine der wenigen Situationen im Erwachsenenleben, in denen wir freiwillig tun, was Fremde uns sagen. Wir erscheinen pünktlich, beantworten persönliche Fragen, bearbeiten unbezahlte Aufgaben und wollen dabei vor allem eines vermeiden: unkooperativ zu wirken. Wer sich als Angreifer ein Szenario ausdenkt, findet hier eines, in dem Gehorsam belohnt wird.
Dazu kommt eine Beobachtung, die ich für unterschätzt halte: Die echte Welt der Personalsuche hat selbst viel Seltsames normalisiert. Erst ein Videogespräch, dann ein Wechsel in den Messenger, dann eine Aufgabe, die auf dem eigenen Rechner laufen soll, dazwischen eine Plattform, die man freischalten muss. In einem Betrugsszenario klingt das alarmierend. In vielen echten Bewerbungsverfahren ist es gewöhnlicher Alltag. Ein gefälschter Prozess fällt kaum auf, wenn die echten schon so aussehen.
Mit KI-Interviews wird das nicht einfacher. Wenn jeder Arbeitgeber ein anderes Tool einsetzt, bei dem man sich anmeldet, Kamera und Mikrofon freigibt und eine Aufzeichnung akzeptiert, ist ein weiteres Tool keine Auffälligkeit mehr. Eine gefälschte Plattform lässt sich in dieser Landschaft schwer erkennen, weil es keine vertraute gibt, mit der man sie vergleichen könnte.
Was Prüfen bringt und was nicht
Nach solchen Fällen folgt der übliche Katalog: Firma recherchieren, E-Mail-Adresse kontrollieren, die Stelle auf der Karriereseite suchen. Das ist sinnvoll, hätte hier aber vermutlich wenig geändert. Es gab Videogespräche, Profile und eine Firmengeschichte. Wer eine Inszenierung über Wochen aufbaut, übersteht auch eine Standard-Recherche.
Eine Stelle gab es, an der die Geschichte kippen konnte: die Aufgabe. Fremden Code auf einem Rechner auszuführen, der Zugang zu Unternehmenssystemen hat, ist der Moment, in dem aus einem Gespräch ein Angriff wird. Das war die eine Entscheidung, auf die es ankam.
Man sollte außerdem ehrlich benennen, wer hier etwas hätte besser machen können. Der Entwickler hat getan, was Bewerber tun. Dass sich auf einem Arbeitsrechner mit Wegen in die Wallet-Infrastruktur ein heruntergeladenes Projekt ausführen lässt, ist eine Entscheidung des Arbeitgebers. Getrennte Umgebungen für Fremdcode, eingeschränkte Rechte und Alarm bei ungewöhnlichen Verbindungen sind Aufgaben der IT-Sicherheit. Kein Bewerber-Ratgeber ersetzt sie.
Eine Einschränkung gehört dazu: Der Bericht ist die Darstellung von Binance und stammt aus einer ersten Untersuchung, die Zuordnung zu TraderTraitor kommt vom FBI. Einzelheiten können sich noch ändern.
Der KI-Anteil
Das war kein KI-Vorstellungsgespräch, und das sollte man nicht schönreden. Die Angreifer nutzten ein gefälschtes Bewerbungsverfahren, und in dem, was Binance bisher veröffentlicht hat, ist von Deepfakes keine Rede. KI taucht an anderer Stelle auf: Ein internes KI-Werkzeug des Unternehmens half den Angreifern im Oktober, sich weiter durch die Systeme zu bewegen.
Trotzdem liegt das Thema nah. Stimmen lassen sich imitieren, Gesichter austauschen, Firmenauftritte in Stunden bauen. Der Aufwand, den die Täter hier betrieben haben, wird mit solchen Werkzeugen billiger.
Ich habe selbst im Gespräch gesessen
Ich beschäftige mich seit mehr als einem halben Jahr damit, wie künstliche Intelligenz die Arbeitswelt und den Bewerbungsprozess verändert. Ich habe selbst an einem KI-gestützten Vorstellungsgespräch teilgenommen, auf der Bewerberseite, und arbeite regelmäßig mit KI-Anwendungen, vor allem mit Claude von Anthropic: zum Üben von Interviews, zum Auswerten von Antworten und zum Feilen an der eigenen Selbstpräsentation. In einem solchen Gespräch stellen sich sofort Fragen, die im klassischen Interview kaum auftauchen: Mit wem oder was spreche ich gerade, und was geschieht mit meinen Antworten?
Mein Blick reicht dabei über Deutschland hinaus. In den USA entstehen viele der einflussreichen KI-Plattformen und Basismodelle, und dort wird früh ausprobiert, wie sich Personalgewinnung neu aufsetzen lässt. China setzt auf die breite Anwendung von KI in Wirtschaft, Industrie und Verwaltung, auch im Personalmanagement bei Auswahl, Bewertung und Entwicklung von Mitarbeitern. Israel interessiert mich wegen seiner Startup-Kultur und der engen Verbindung von KI und Cybersecurity, was zu diesem Fall passt. In Deutschland wächst die Digitalisierung des Personalwesens, der praktische Einsatz von KI im Recruiting gehört aber noch nicht überall zum Alltag.
Für Europa stellt sich deshalb eine Frage, die ich spannend finde: Wie lassen sich die Erfahrungen dieser Märkte nutzen, ohne Datenschutz, Transparenz, Mitbestimmung und faire Arbeitsbedingungen aus den Augen zu verlieren?
Vier Fragen an die andere Seite
Wer zu einem KI-gestützten Interview eingeladen wird, darf Fragen stellen. Ein seriöser Arbeitgeber beantwortet sie ohne Umstände:
- 1. Wird KI im Auswahlverfahren eingesetzt? Es macht einen Unterschied, ob sie Termine organisiert oder Bewerber bewertet.
- 2. Werden meine Antworten aufgezeichnet und analysiert? Bei Video und Audio sollte klar sein, welche Daten zu welchem Zweck verarbeitet werden.
- 3. Wer trifft am Ende die Entscheidung? Eine KI-gestützte Vorauswahl ist etwas anderes als ein Verfahren, in dem Maschinen den Ausschlag geben.
- 4. Welche Plattform wird verwendet, und warum? Wer die Software nicht benennen oder begründen kann, hat eine Antwort geliefert.
Rechtlich ist das kein Randthema. Der EU AI Act stuft KI-Systeme zur Auswahl und Bewertung von Bewerbern als Hochrisiko-Anwendungen ein, und Artikel 22 der DSGVO setzt Grenzen für Entscheidungen, die ausschließlich automatisiert getroffen werden und erhebliche Auswirkungen haben. Das heißt nicht, dass jede automatisierte Vorauswahl verboten ist. Es heißt, dass Unternehmen Transparenz und Datenschutz ernst nehmen müssen, und dass Bewerber danach fragen können.
Was ich bei einem Gespräch künftig prüfe
Keine Checkliste für Paranoiker, nur die Punkte, die in diesem Fall zählen:
- – Fremden Code nie auf dem Arbeitsrechner ausführen. Ein Testprojekt kann echt sein. Dann läuft es in einer virtuellen Maschine oder auf einem Zweitgerät ohne Zugang zu irgendetwas Wichtigem. Wer darauf besteht, verliert damit keine seriöse Stelle.
- – Bei der Bitte, Sicherheitssoftware abzuschalten oder Rechte zu erweitern, aussteigen. Dafür gibt es keinen harmlosen Grund.
- – Unerwartete Angebote kritischer ansehen. Besonders dann, wenn der Kontakt schnell Vertrauen aufbaut und Tempo macht.
- – Das Unternehmen über Kontaktdaten erreichen, die ich selbst auf der offiziellen Website gefunden habe. Die Stelle auf der Karriereseite zu finden, hilft gegen einfache Fälschungen und bei aufwendigen Inszenierungen nur begrenzt.
- – Zeitdruck ignorieren. Eine Antwort nach einer Stunde statt nach fünf Minuten kostet keine seriöse Chance.
- – Nur die Daten herausgeben, die für die Bewerbung nötig sind. Passwörter und Sicherheitscodes gehören nie dazu.
Was ich als Karriere-Coach in Deutschland rate
In meiner Arbeit als Karriere-Coach mit Schwerpunkt Deutschland geht es oft darum, was im deutschen Bewerbungsprozess als normal gilt: Lebenslauf, Anschreiben, Zeugnisse, ein bis zwei Gesprächsrunden, ein Ansprechpartner aus der Personalabteilung. Wer diesen Rahmen kennt, bemerkt Abweichungen schneller. Ein „Testprojekt“, das auf dem eigenen Rechner laufen soll, oder ein „CEO“ im Messenger passen schlecht in dieses Bild.
Gerade wer neu auf dem deutschen Arbeitsmarkt ist, hat oft keinen Maßstab dafür. Was ungewöhnlich ist und was hier einfach üblich, lässt sich schwer unterscheiden, solange man das System noch kennenlernt. Ich halte es deshalb für einen Teil guter Bewerbungsvorbereitung, den Prozess selbst zu verstehen: Welche Schritte sind üblich, welche Daten werden gebraucht, welche Anfragen sind ein Warnsignal?
Dazu gehört für mich inzwischen auch die Vorbereitung auf KI-gestützte Interviews, vom Aufbau der Antworten bis zu den Fragen, die Bewerber dem Arbeitgeber stellen dürfen.
Was bleibt
Ein professionell aussehender Bewerbungsprozess lässt sich bauen, wenn jemand genug Zeit investiert, und TraderTraitor hat sich diese Zeit genommen: ein Videogespräch, ein Social-Media-Profil, ein CEO im Messenger, alles Verpackung für eine einzige Datei. Der Schaden von mehr als sechs Milliarden Dollar begann mit einer Aufgabe, die auf einem Arbeitsrechner ausgeführt wurde.
Für Bewerber folgt daraus eine Regel, die weniger nach Cyberkrieg klingt als nach gesundem Menschenverstand: Gespräche dürfen professionell aussehen, ausgeführt wird trotzdem nur, was ich selbst verstanden habe.
Häufige Fragen zu Fake-Vorstellungsgesprächen und Bewerbung in Deutschland
Was ist ein Fake-Vorstellungsgespräch?
Ein Fake-Vorstellungsgespräch ist ein gefälschtes Bewerbungsverfahren. Betrüger geben sich als Recruiter oder Unternehmen aus, bauen über Gespräche Vertrauen auf und bringen Bewerber dazu, Software zu installieren, Code auszuführen oder Zugangsdaten preiszugeben. Im Binance-Fall bestand die Inszenierung aus einem Videointerview mit einer angeblichen HR-Verantwortlichen, einem Gespräch mit einem angeblichen CEO per Messenger und einer Testaufgabe mit Schadcode.
Was ist beim Binance-Hack passiert?
Am 29. Oktober 2026 wurden aus Wallets der Kryptobörse Binance rund 6,34 Milliarden US-Dollar auf zehn Blockchains verschoben. Nach dem Untersuchungsbericht von Binance begann der Angriff mit einem gefälschten Recruiting-Verfahren im September, bei dem ein Entwickler ein Repository mit Schadcode auf seinem Arbeitsrechner ausführte. Das FBI macht die nordkoreanische Gruppe TraderTraitor verantwortlich.
Woran erkenne ich einen Fake-Recruiter?
Warnsignale sind ein unerwarteter Kontakt, auffälliges Tempo, der Wechsel in einen Messenger und vor allem die Bitte, Software zu installieren, Code auszuführen oder Sicherheitsprogramme zu deaktivieren. Auch Kontaktdaten, die nicht zur offiziellen Website passen, sollten stutzig machen. Gute Fälschungen sehen allerdings überzeugend aus. Entscheidend ist deshalb, was von Ihnen verlangt wird, unabhängig davon, wie professionell das Gegenüber wirkt.
Darf ich ein Testprojekt in einer sicheren Umgebung ausführen?
Ja. Ein Testprojekt kann zu einem echten Auswahlverfahren gehören. Sie können es in einer virtuellen Maschine oder auf einem Zweitgerät ohne Zugang zu wichtigen Konten und Daten ausführen. Ein seriöser Arbeitgeber sollte dafür Verständnis haben und erklären können, welche Voraussetzungen die Aufgabe hat.
Was tun, wenn ich schon etwas ausgeführt oder installiert habe?
Trennen Sie das Gerät vom Netzwerk und nutzen Sie es nicht weiter. Ändern Sie wichtige Passwörter von einem anderen, sauberen Gerät aus und aktivieren Sie, wo möglich, die Zwei-Faktor-Authentifizierung. Wenn es ein Arbeitsgerät ist, informieren Sie sofort die IT-Sicherheit Ihres Unternehmens. Je nach Fall kann eine Anzeige bei der Polizei und eine Meldung an die Jobplattform sinnvoll sein.
Setzen Unternehmen in Deutschland KI in Vorstellungsgesprächen ein?
Immer mehr Unternehmen experimentieren mit KI-gestützten Recruiting-Lösungen, automatisierter Vorauswahl und digitalen Bewerbungsgesprächen. Im Alltag vieler Personalabteilungen gehört das aber noch nicht überall dazu. Bewerber sollten damit rechnen und im Zweifel nachfragen, ob und wie KI im Verfahren eingesetzt wird.
Darf ein Unternehmen Bewerber allein per KI auswählen?
Artikel 22 der DSGVO setzt Grenzen für Entscheidungen, die ausschließlich automatisiert getroffen werden und erhebliche Auswirkungen auf die betroffene Person haben. Der EU AI Act stuft KI-Systeme zur Auswahl und Bewertung von Bewerbern als Hochrisiko-Anwendungen ein. Jede automatisierte Vorauswahl ist damit nicht verboten, aber Unternehmen müssen Transparenz- und Datenschutzanforderungen beachten. Das ist keine Rechtsberatung, im Einzelfall hilft eine fachkundige Stelle weiter.
Wie kann ein Karriere-Coach bei der Bewerbung in Deutschland helfen?
Als Karriere-Coach mit Schwerpunkt Deutschland helfe ich dabei, den Ablauf deutscher Bewerbungsverfahren einzuordnen, Antworten zu strukturieren, zum Beispiel nach der STAR-Methode, und sich auf klassische wie KI-gestützte Vorstellungsgespräche vorzubereiten. Dazu gehört auch, ungewöhnliche Anfragen im Verfahren richtig einzuschätzen.
Wenn Sie sich auf Bewerbungsgespräche in Deutschland vorbereiten, klassisch oder KI-gestützt, unterstütze ich Sie als Karriere-Coach mit Schwerpunkt Deutschland.
Sasha Osypenko ist Karriere- und Integrationscoach bei Supported Growth. Sie begleitet Fachkräfte, internationale Talente und Menschen in beruflichen Umbrüchen dabei, sich auf dem deutschen Arbeitsmarkt erfolgreich zu positionieren – online, individuell und ergebnisorientiert.


